L’authentification multi-facteurs bloque l’essentiel des attaques
Il y a trois ans, un ami a vu son compte email piraté un dimanche matin. Mot de passe réutilisé, aucune seconde barrière. Résultat : une semaine à tout reprendre, banque comprise. Depuis, la première question que je pose autour de moi est toujours la même : l’authentification à deux facteurs est-elle activée ?
Le chiffre qui circule est parlant : la grande majorité des attaques par identifiants volés échouent dès qu’un second facteur est en place. Les chiffres parlent d’eux-mêmes : jusqu’à 99% selon les données du secteur. Même avec votre mot de passe, le pirate reste bloqué à la porte.
Trois méthodes existent et elles ne se valent pas. Le SMS reste le plus utilisé, mais c’est aussi le plus faible : un détournement de carte SIM suffit à l’intercepter. Authy et Microsoft Authenticator fonctionnent différemment : les codes se génèrent directement sur votre téléphone, sans dépendre du réseau mobile. Les clés physiques comme YubiKey offrent la meilleure protection. Pas de clé, pas d’accès – c’est aussi simple.
Mon conseil : commencez par les comptes qui ouvrent tous les autres. Votre email d’abord, puis votre banque, puis vos réseaux sociaux. Et si vous détenez des cryptomonnaies, appliquez la même règle aux comptes d’échange et aux services qui y sont liés. Mais n’activez pas l’option SMS si une application est proposée.
Les gestionnaires de mots de passe coûtent quelques euros par mois et évitent bien des pertes
Retenir vingt mots de passe robustes et tous différents ? Impossible pour tout le monde. Du coup, beaucoup en réutilisent un seul. C’est le moment critique : une fuite sur un site mineur ouvre les portes de votre banque. Un gestionnaire change la donne : il génère et stocke vos mots de passe uniques. Vous n’en retenez qu’un seul, le mot de passe maître.
| Produit | Tarif annuel | Cryptage | Partage famille | Profil |
|---|---|---|---|---|
| Bitwarden | 12€/an (version gratuite disponible) | AES-256, code ouvert | Oui, offre dédiée | Bon rapport qualité/prix |
| 1Password | 36€/an | AES-256, clé secrète en plus | Oui, très abouti | Interface soignée |
| KeePass | Gratuit | AES-256, stockage local | Manuel | Utilisateurs techniques |
En pratique : Bitwarden suffit pour presque tous les particuliers, à 1€ par mois. 1Password vaut son prix si vous voulez du confort et le partage familial vraiment fluide. KeePass convient aux bricoleurs qui préfèrent garder leur coffre sur leur disque, mais il faut gérer la synchro soi-même
Le calcul est simple. D’un côté, 12 à 36€ par an. De l’autre, le risque réel d’une identité usurpée ou d’un compte vidé. Le calcul se fait vite. Et pour ce qui est des seed phrases de portefeuilles crypto, ne les stockez jamais dans un gestionnaire en ligne : papier ou support métallique, hors connexion.
Pourquoi les sauvegardes hors ligne sont votre meilleur filet de sécurité

Un rançongiciel verrouille vos fichiers et demande une rançon. Mais si vos sauvegardes sont toujours branchées, elles sont verrouillées aussi. Seule une copie débranchée vous sauve vraiment
Sur le même sujet : Cryptomonnaies en France : comment payer vos impôts en 2026.
La règle 3-2-1 en clair
- 3 copies de vos données (l’original plus deux sauvegardes)
- 2 supports différents (par exemple disque dur externe et stockage en ligne)
- 1 copie hors ligne, débranchée et rangée ailleurs que près de l’ordinateur
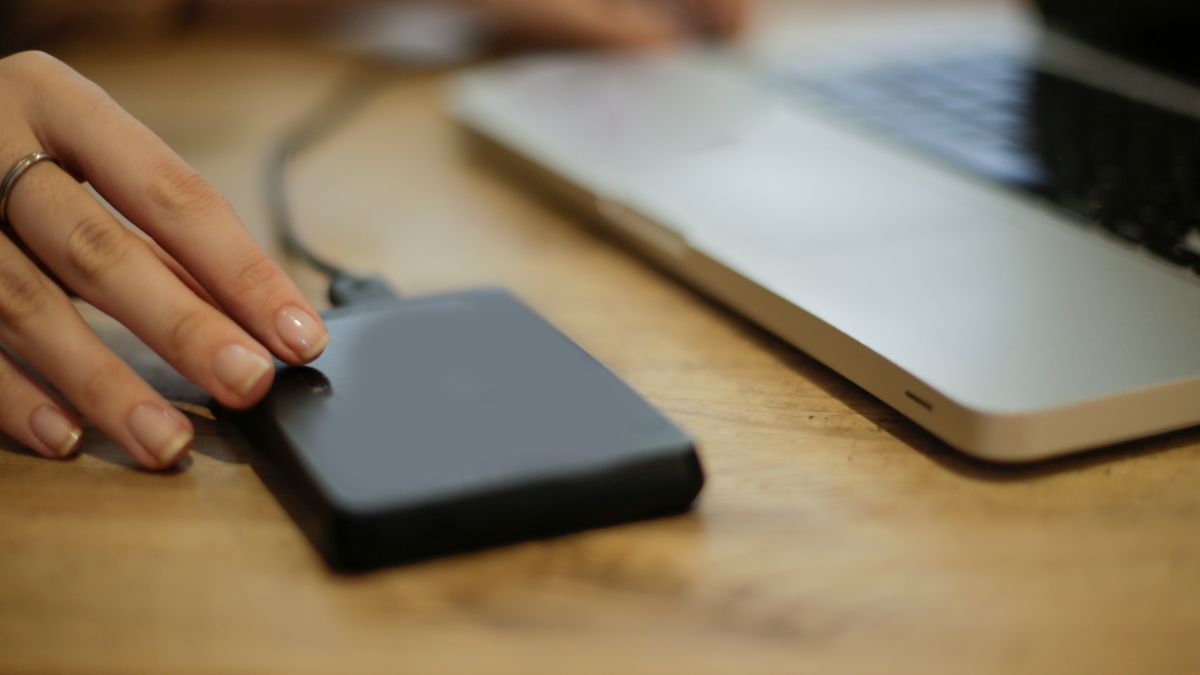
Concrètement : un disque dur externe chiffré, branché une fois par semaine le temps de la copie, puis débranché. C’est la copie qui résistera à un rançongiciel.
Les chiffres vont dans ce sens : les analyses du secteur le montrent : la plupart des cyberattaques qui causent des dégâts cibles des données qui n’avaient pas été sauvegardées correctement. Un disque externe coûte environ 60€. Comparé à une année entière de photos, documents et justificatifs perdus, c’est du vent.
Pensez aussi à tester votre sauvegarde. Une copie jamais restaurée est une copie dont vous ne connaissez pas la fiabilité. Une fois par trimestre, ouvrez quelques fichiers pour vérifier qu’ils sont lisibles.
Les mises à jour logicielles : appliquer sans attendre
La plupart des brèches n’exploitent pas des failles inédites. Environ 60% des brèches exploitent des failles qu’on connaît depuis six mois ou davantage. Un correctif existait déjà. Le pirate n’invente rien. Il compte simplement sur votre retard.
Activez les mises à jour automatiques sur Windows, macOS, iOS et Android. Les applications à surveiller en priorité : le système d’exploitation, le navigateur, le lecteur PDF, la suite bureautique et l’antivirus. Ce sont les portes d’entrée les plus visées.
Pourquoi les mises à jour ralentissent-elles parfois l’appareil ?
Un correctif s’installe souvent avec de nouvelles fonctions plus gourmandes. Sur un appareil ancien, le ralentissement est réel mais ponctuel. Rester sans correctif coûte bien plus cher qu’une machine un peu moins vive.
Pour aller plus loin : Fintechs et inclusion financière : comment elles transforment l’accès bancaire.
Faut-il redémarrer immédiatement ?
Pas dans la seconde, mais dans la journée. Tant que l’appareil n’a pas redémarré, le correctif n’est souvent pas actif. Programmez le redémarrage la nuit.
Les versions bêta présentent-elles un risque ?
Oui. Elles contiennent des bogues et parfois des failles non corrigées. Sur un appareil qui sert à gérer votre argent, restez sur les versions stables.
Un seul incident non corrigé peut coûter plusieurs milliers d’euros, souvent autour de 10 000€ pour un particulier touché par une fraude ou une remise en état. Un clic sur « installer » en vaut largement la peine.
VPN et chiffrement : protéger vos échanges hors de chez vous
Un VPN chiffre votre connexion entre votre appareil et un serveur relais. Quand vous êtes sur un Wi-Fi public – gare, hôtel, café – il empêche quelqu’un d’autre sur ce réseau de voir vos données. Les réseaux publics subissent cinq fois plus d’interceptions que les connexions privées, d’après les données du secteur.
Les VPN gratuits, c’est tentant mais risqué. Si vous payez pas, le produit c’est vos données. Votre navigation est enregistrée, revendue, couverte de pubs intrusives. Un VPN fiable coûte entre 5 et 15€ par mois, moins si vous payez l’année d’avance.
Les usages où il compte vraiment :
- consulter votre banque ou passer un virement depuis un réseau non maîtrisé
- accéder à votre email professionnel ou personnel en déplacement
- partager des documents confidentiels (contrats, pièces d’identité)
- accéder à vos comptes d’échange crypto en voyage
Côté fichiers, chiffrez ce qui est sensible : VeraCrypt (gratuit) crée des conteneurs chiffrés et BitLocker protège le disque entier sous Windows. Enfin, vérifiez toujours le cadenas HTTPS dans la barre d’adresse avant de saisir une information confidentielle. Un VPN ne remplace pas ce réflexe, il le complète.
Vos données ont une valeur marchande : isolez vos comptes sensibles
Le marché noir évalue une identité complète entre 200 et 2 000€, selon ce qu’elle contient. Un accès bancaire s’achète souvent au-delà de 500€. Vos informations sont une marchandise et vous n’en voyez jamais la couleur.
Dans la même rubrique : Les outils numériques pour gérer ses finances en 2026.
Le point faible numéro un reste l’adresse email. Presque tous vos comptes s’en servent pour la récupération de mot de passe : qui contrôle votre email contrôle tout le reste. D’où une idée simple : réservez une adresse dédiée aux comptes sensibles (banque, impôts, plateformes financières), que vous n’utilisez jamais pour les newsletters ni les inscriptions à la légère.
Le schéma à garder en tête :
- Email maître: adresse secrète, double authentification par clé physique ou application
- Comptes sensibles: banque, assurance, impôts, échanges crypto, tous rattachés à cet email
- Comptes secondaires: réseaux sociaux, boutiques, abonnements, sur une autre adresse
Selon les analyses d’incidents, environ deux tiers des victimes auraient évité la brèche en séparant ainsi leurs comptes. Si le compte secondaire tombe, le coffre reste fermé. Pensez enfin à segmenter votre réseau domestique : objets connectés et ordinateur de travail n’ont pas à partager le même Wi-Fi.
Ma conviction : la sécurité gratuite n’existe pas, seul le non-paiement coûte cher
Je lis souvent des conseils qui promettent une protection totale sans rien dépenser. C’est du marketing. Certains outils sont gratuits : le MFA par application, la version de base de Bitwarden. Mais pour une vraie protection, il faut un peu d’argent et beaucoup de régularité.
Mon calcul est simple : environ 50€ par an (un gestionnaire, un VPN en abonnement annuel, un peu de stockage) contre une fraude moyenne que l’on estime à plusieurs milliers d’euros. Plusieurs lecteurs m’ont écrit après avoir perdu un compte, tous avec le même profil : mot de passe unique, aucune double authentification, aucune sauvegarde. Aucun n’avait été visé par une attaque sophistiquée.
Alors prenez quinze minutes aujourd’hui. Activez le MFA sur votre email, installez un gestionnaire de mots de passe, branchez un disque externe pour une première sauvegarde. Rien de tout cela n’est parfait : aucune solution n’élimine le risque et l’hygiène numérique se refait chaque mois. Mais l’écart entre « rien » et « les bases » est énorme et c’est le plus rentable de tout ce que vous pouvez faire pour vos actifs numériques.
Pour mesurer l’ampleur du phénomène, lisez cette analyse du Monde sur la menace croissante des cyberattaques et sur les PME en particulier, ce décryptage d’Ouest-France sur l’escalade des attaques en France.
Cet article fait partie de notre dossier complet : Cryptomonnaies et blockchain : la révolution fintech de 2026.